Pro společnosti, které spadají pod směrnici NIS2, je klíčové provést podrobnou analýzu rizik, která slouží k identifikaci hrozeb a slabých míst v IT a celém systému bezpečnosti a k následnému navržení opatření pro jejich zmírnění. Je to základní krok, který pomáhá těmto organizacím vyhnout se potenciálnímu porušení legislativy, mít slabá místa pod kontrolou a zároveň se efektivně připravit na zajištění kontinuity jejich provozu. Společnosti, které analýzu rizik podcení, se vystavují nejen riziku kybernetických útoků, ale také možným pokutám a sankcím za nedodržení legislativních požadavků.
Pokud se chcete podrobněji seznámit se směrnicí NIS2 a jejími požadavky, doporučujeme přečíst si tyto zdroje:
Co je analýza rizik a proč je důležitá?
Analýza rizik je klíčovým nástrojem v oblasti kybernetické bezpečnosti, který umožňuje organizacím identifikovat a řídit potenciální hrozby a zranitelnosti, které by mohly negativně ovlivnit jejich provoz a bezpečnost dat.
V kontextu směrnice NIS2 má analýza rizik zvláštní význam, neboť pomáhá organizacím přizpůsobit své bezpečnostní postupy specifickým požadavkům této legislativy a zajistit, že jsou připraveny čelit kybernetickým útokům a dalším hrozbám.
Cílem analýzy rizik je identifikovat a kvantifikovat možné hrozby a zranitelnosti v informačních systémech organizace nebo v celém systému bezpečnosti, a to jak z hlediska technického, tak organizačního. Na základě této analýzy lze následně navrhnout opatření, která rizika zmírní nebo eliminují. Správně provedená analýza rizik poskytuje organizaci přehled o tom, kde jsou její slabá místa, a vhodně nastavit plán investic.
Proč je analýza rizik důležitá?
- Identifikace slabin a hrozeb: Pomáhá odhalit potenciální zranitelná místa v IT infrastruktuře, která by mohla být zneužita v rámci kybernetického útoku.
- Minimalizace škod: Díky identifikaci a řízení rizik lze předejít rozsáhlým škodám, ať už se jedná o ztrátu dat, finanční ztráty nebo poškození reputace společnosti.
- Soulad s legislativou: Pro organizace spadající pod směrnici NIS2 je provedení analýzy rizik povinným krokem k dosažení souladu s regulací. Neprovedení této analýzy může vést k právním důsledkům, včetně pokut.
- Zvýšení odolnosti organizace: Organizace, které provádějí pravidelné analýzy rizik, jsou lépe připravené na nové hrozby a mohou rychleji reagovat na incidenty.
- Efektivní řízení: Na základě identifikovaných rizikových oblastí lez vhodně navrhnout plán investic tam, kde je potřeba, a efektivně řídit zdroje.
Analýza rizik nejen preventivním opatřením, ale také nástrojem pro neustálé zlepšování kybernetické bezpečnosti a odolnosti organizace vůči hrozbám. Zároveň slouží jako jednoduchý přehled o stavu a kondici kybernetické bezpečnosti v organizaci pro vedení, kde současně dostane informaci o oblastech, kam je nutné nasměrovat zdroje prioritně. I z tohoto důvodu to může být efektivní nástroj a podklad pro rozhodování vedení organizace.
1. Krok: Identifikace aktiv a jejich ohodnocení
Prvním krokem v procesu analýzy rizik je identifikace aktiv, která je třeba chránit. Aktiva jsou veškeré prvky, které mají pro organizaci hodnotu – mohou to být systémy, data, aplikace, sítě, hardwarová zařízení, ale také fyzické objekty či lidské zdroje. Správná identifikace aktiv je klíčová, protože jakákoli ztráta nebo poškození těchto aktiv může vést k vážným důsledkům pro chod organizace, zvláště pokud se jedná o společnosti podléhající směrnici NIS2.
Jak správně identifikovat aktiva?
Aktiva představují v kybernetické bezpečnosti prvky, které organizace potřebuje chránit. Do této skupiny patří např. informace, služby, software, hardware, zaměstnanci, síťová infrastruktura a další druhy. Ovšem ne všechna aktiva mají pro organizaci stejnou cenu. Proto aktiva můžeme rozdělit na primární a podpůrná podle jejich významu pro organizaci a toho, jak jsou využívána v rámci IT infrastruktury.
Primární aktiva:
Primární aktiva je možné vnímat jako služby a informace, které jsou spojeny s výkonem či realizací nějaké služby/činnosti. Jsou to takové služby a informace, jejichž ztráta nebo narušení by měla dopad na chod, funkčnost, účel a bezpečnost celé organizace.
Podpůrná aktiva:
Jedná se o aktiva nutná pro správnou funkčnost, zpracování, uchování a zajištění bezpečnosti primárních aktiv. Sama o sobě podpůrná aktiva netvoří hodnotu pro organizaci. Podpůrná aktiva jsou technická aktiva, zaměstnanci a dodavatelé podílející se na provozu, rozvoji, správě nebo bezpečnosti.
Možné kategorie podpůrných aktiv:
- Technické vybavení – HW jako servery, koncová zařízení, datová úložiště atd.
- Komunikační prostředky – WiFi, router, switch apod.
- Programové vybavení – personální systém, ekonomický systém, firmware atd.
- Objekty – areál, budova, inženýrské sítě atd.
- Lidské zdroje – uživatelé, administrátoři, vedení organizace atd.
- Dodavatelé – dodavatelé, subdodavatelé, výrobci atd.
- Externí systémy a služby – dodávky elektřiny, certifikační služby atd.
Vztah mezi primárním a podpůrným aktivem a jejich hodnocení:
Pokud máme vydefinovaná primární a podpůrná aktiva je potřeba k nim přiřadit garanty a s těmi provést hodnocení z pohledu dostupnosti, důvěrnosti a integrity.
Následně nebo souběžně jsou k primárním aktivům přiřazena podpůrná a zde vzniká vazba. Je logické, že k jednomu primárnímu aktivu bude přiřazeno více podpůrných aktiv.
Tímto dojde ke stanovení významnosti aktiv pro organizaci.
2. Krok: Identifikace hrozeb a zranitelností
Jakmile jsou aktiva identifikována a jejich hodnota určena, dalším krokem je identifikace hrozeb a zranitelností, kterým mohou tato aktiva čelit. Tento krok je zásadní, protože umožňuje organizaci pochopit, odkud hrozí rizika a jak mohou být aktiva napadena či ohrožena.
Směrnice NIS2 vyžaduje, aby organizace implementovaly přiměřená bezpečnostní opatření a ochranu před hrozbami, což lze dosáhnout pouze prostřednictvím důkladné analýzy možných útoků a slabin.
Typy hrozeb
Existuje několik kategorií hrozeb, kterým mohou organizace čelit, a je důležité je správně identifikovat:
1. Externí hrozby:
- Kybernetické útoky: Např. malware, ransomware, phishing, DDoS útoky. Tyto útoky často pocházejí od externích útočníků, kteří využívají slabiny v systémech.
- Pokročilé perzistentní hrozby (APT): Komplexní a dlouhodobé útoky cílené na kritickou infrastrukturu organizace. Útočníci mohou dlouhodobě infiltrovat systémy a nepozorovaně sbírat citlivá data.
- Fyzické útoky: Sabotáž či vandalismus vůči datovým centrům, serverům nebo síťové infrastruktuře.
2. Interní hrozby:
- Zaměstnanci: Insider threats, tedy zaměstnanci nebo bývalí zaměstnanci, kteří mohou úmyslně či neúmyslně způsobit bezpečnostní incident. Tyto hrozby jsou často podceňované, ale mají vážný dopad.
- Nesprávné používání systémů: Nevědomé chyby zaměstnanců, jako je nesprávné nakládání s citlivými daty nebo použití neautorizovaných softwarů. Což může být i např. užívání programového vybavení v rozporu s licenčními podmínkami.
3. Přírodní a technologické hrozby:
- Přírodní katastrofy: Záplavy, požáry, zemětřesení, které mohou zničit fyzické servery či datová centra.
- Technologické poruchy: Selhání hardware či software, výpadky elektrické energie, které mohou vést k výpadkům služeb nebo ztrátě dat.
Identifikace zranitelností
Zranitelnosti jsou slabá místa v systémech, aplikacích nebo procesech, která mohou být využita k provedení útoku. Zde je důležité pochopit, jaká aktiva jsou nejvíce zranitelná a proč.
1. Zranitelnosti softwaru a systémů:
- Neaktualizovaný software: Starší verze aplikací nebo operačních systémů, které nejsou pravidelně aktualizovány, mohou obsahovat známé zranitelnosti, které jsou snadno zneužitelné.
- Nesprávná konfigurace systémů a přístupových oprávnění: Nesprávně nastavené systémy mohou útočníkům otevřít cestu, např. špatně konfigurované firewally, přístupové systémy nebo databáze.
2. Lidské faktory:
- Slabá hesla a nedostatečné zabezpečení přístupu: Zaměstnanci, kteří používají slabá hesla nebo sdílejí přihlašovací údaje, představují významnou zranitelnost. Zde můžu být příčina nedostatečné stanovení bezpečnostních pravidel a postupů, nepřesné nebo nejednoznačné vymezení práv a povinností uživatelů, administrátorů, osob zastávajících bezpečnostní role, dodavatelů a vrcholného vedení.
- Nedostatek školení v oblasti kybernetické bezpečnosti: Zaměstnanci, kteří nejsou proškoleni v rozpoznávání phishingových útoků či jiných hrozeb, mohou neúmyslně způsobit narušení bezpečnosti svojí nevědomostí nebo nezájmem.
TIP: Zjistěte, jak účinně proškolit zaměstnance v oblasti kybernetické bezpečnosti.
3. Fyzická zranitelnost:
- Nezabezpečení fyzického perimetru: Jedná s o rizika spojená s vhodným umístěním aktiv – lokalita, zabezepčení, atd. Např. datová centra bez odpovídajících fyzických bezpečnostních opatření, jako jsou kamery, biometrická autentizace nebo ochrana proti požáru, mohou být cílem fyzických útoků.
Jak identifikovat hrozby a zranitelnosti?
- Skenování zranitelností: Pomocí specializovaných nástrojů lze provádět automatizované skenování IT infrastruktury a identifikovat slabiny v aplikacích, operačních systémech a sítích.
- Penetrační testování: Provádění simulovaných útoků na systémy za účelem zjištění, jak dobře jsou chráněny. Penetrační testování pomáhá odhalit slabiny, které by mohly být zneužity útočníky.
- Bezpečnostní audity: Externí nebo interní auditoři mohou provést hloubkovou kontrolu zabezpečení organizace, analyzovat aktuální opatření a identifikovat riziková místa.
- Monitorování: Implementace systémů pro monitorování síťového provozu a detekci anomálií (např. pomocí SIEM systémů) je klíčová pro průběžnou identifikaci nových hrozeb. Zároveň je potřeba využít potenciál zaměstnanců a jejich schopností na rozpoznání a hlášení nestandartních situací.
3. Krok: Hodnocení rizik
Po identifikaci hrozeb a zranitelností přichází na řadu hodnocení rizik. Tento krok je zaměřen na vyhodnocení pravděpodobnosti, že se daná hrozba uskuteční, a zároveň na určení dopadu, který by měla na organizaci. Výsledkem hodnocení rizik je přehled, který umožňuje prioritizovat jednotlivé hrozby a zranitelnosti a naplánovat adekvátní reakce na ně.
Jak hodnotit rizika?
Hodnocení rizik obvykle zahrnuje dvě základní dimenze:
I. Pravděpodobnost: Jak je pravděpodobné, že se daná hrozba projeví? Hodnotí se, zda je hrozba aktivní, jak často se objevuje ve stejných či podobných organizacích a jak efektivně může využít existující zranitelnosti.
II. Dopad: Jaký bude mít útok nebo narušení bezpečnosti dopad na organizaci? Zvažují se finanční ztráty, poškození reputace, narušení provozu či ztráta dat. Tento dopad může být hodnocen jak z krátkodobého, tak z dlouhodobého hlediska.
Kvalitativní vs. kvantitativní hodnocení rizik
Kvalitativní hodnocení rizik:
Kvalitativní hodnocení je založeno na subjektivním posouzení pravděpodobnosti a dopadu. Rizika jsou obvykle klasifikována do několika kategorií, například jako nízká, střední nebo vysoká. V případě regulace NIS 2, resp. definované stupnice hodnocení rizik v prováděcí vyhlášce jsou definovány 4 stupně.
| Úroveň | Popis |
| Nízké | Riziko je považováno za akceptovatelné. |
| Střední | Riziko může být sníženo méně náročnými bezpečnostními opatřeními nebo v případě vyšší náročnosti bezpečnostních opatření je riziko akceptovatelné. |
| Vysoké | Riziko je dlouhodobě nepřípustné a musí být zahájeny systematické kroky k jeho odstranění. |
| Kritické | Riziko je nepřípustné a musí být neprodleně zahájeny kroky k jeho odstranění. |
Tento přístup je méně náročný na data a lze ho provést rychleji. Hodí se zejména tam, kde není dostatek historických dat nebo kde jsou rizika obtížně kvantifikovatelná.
Příklad: Riziko phishingového útoku může být klasifikováno jako vysoké z důvodu častého výskytu podobných útoků v daném odvětví, a dopad jako nízký, protože sice může dojít k úniku citlivých informací, ale systém má zavedené určité ochranné mechanismy.
Kvantitativní hodnocení rizik:
Kvantitativní hodnocení zahrnuje přesná čísla a metriky pro vyjádření pravděpodobnosti a dopadu. Rizika jsou obvykle vyjádřena ve finančních hodnotách, což umožňuje přesněji kvantifikovat možnou ztrátu či škodu.
Tento přístup je složitější, ale poskytuje lepší vhled do skutečných nákladů a efektivity opatření pro zmírnění rizik. Vyžaduje však detailní data a statistiky.
Příklad: Pravděpodobnost útoku může být stanovena na základě historických dat (např. 5 % šance ročně), a dopad v případě phishingového útoku může být vyčíslen jako 100 000 EUR v případě ztráty dat.
Matice rizik (Risk Matrix)
Pro vizualizaci výsledků hodnocení rizik je často používána tzv. matice rizik. Tento nástroj kombinuje pravděpodobnost a dopad do přehledné tabulky, která pomáhá identifikovat rizika s nejvyšší prioritou na základě stanoveného tzv. rizikového apetitu.
Jak funguje matice rizik?
- Na jedné ose je zobrazená pravděpodobnost (např. nízká, střední, vysoká, kritická).
- Na druhé ose je zobrazen dopad (např. nízký, střední, vysoký, kritická).
- Každé riziko je umístěno do této matice na základě jeho hodnocení a výsledek ukazuje, která rizika jsou kritická a vyžadují okamžité zásahy.
Příklad matice rizik:
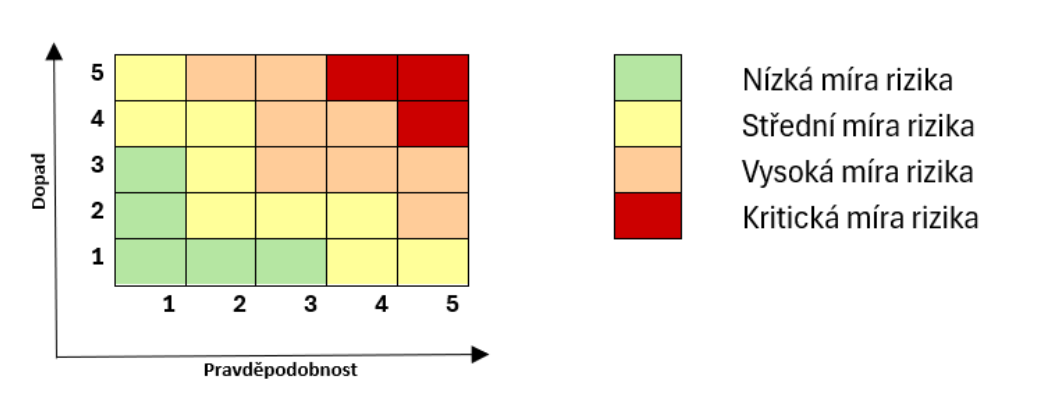
Rizika, která se nacházejí v oblasti kritických rizik, by měla být okamžitě řešena, popř. eskalována. Naopak rizika s nízkou prioritou mohou být monitorována nebo i akceptována a přehodnocena při dalším cyklu hodnocení rizik.
Přístup k řízení rizik
Na základě výsledků hodnocení rizik je důležité rozhodnout, jakým způsobem budete s riziky nakládat. Existují čtyři hlavní přístupy k řízení rizik:
- Přijetí rizika: Organizace rozhodne, že riziko je akceptovatelné a nebude přijímat další opatření k jeho zmírnění.
- Omezení rizika: Přijetí opatření ke snížení pravděpodobnosti nebo dopadu rizika. Např.: instalace pokročilých bezpečnostních systémů nebo změna procesů.
- Přenesení rizika: Organizace se může rozhodnout přenést riziko na třetí stranu, například pomocí pojištění nebo outsourcování bezpečnostních služeb.
- Eliminace rizika: Úplné odstranění rizika, např.: ukončením používání zranitelného systému nebo služby. Na základě toho však dost často vznikají nová rizika, která je potřeba identifikovat a ohodnotit.
4. Krok: Návrh opatření ke zmírnění rizik
Po hodnocení rizik je nutné navrhnout opatření ke zmírnění rizik, která minimalizují pravděpodobnost hrozeb a jejich dopad, tzv. plán ke zmírnění rizik. Pro organizace podléhající směrnici NIS2 jsou tato opatření klíčová pro ochranu kritických aktiv a splnění legislativních požadavků.
Typy opatření
Technologická opatření:
- Firewally a IPS: Ochrana sítí před neoprávněným přístupem.
- Šifrování dat: Ochrana citlivých informací během přenosu a ukládání.
- SIEM/SOAR/SOC: Monitorování bezpečnostních událostí a detekce anomálií, vč. reakce.
- Vícefaktorová autentizace (MFA): Posílení přístupových kontrol.
Organizační opatření:
- Bezpečnostní politika: Interní pravidla pro práci s IT systémy.
- Řízení přístupu: Omezování přístupu pouze na nezbytné úrovně.
- Školení zaměstnanců: Zvyšování povědomí o kybernetických hrozbách.
- BCP: Fukční a testované plány kontinuity činností, které zajistí připravenost na nestandartní situaci.
Procesní opatření:
- Zálohování dat: Pravidelné a bezpečné zálohy pro ochranu před ztrátou dat.
- Incident Response plán: Připravenost na bezpečnostní incidenty.
- Aktualizace systémů: Pravidelné opravy zranitelností pomocí záplat.
TIP: Zjistěte více o tom, jaké povinnosti vám NIS2 ukládá.
Přenechejte analýzu rizik odborníkům ze Seyforu
Správná analýza rizik je klíčová pro zajištění kybernetické bezpečnosti a dosažení souladu se směrnicí NIS2. Tento proces vyžaduje odborné znalosti, správné nástroje a zkušenosti s řízením komplexních rizik.
V Seyforu disponujeme týmem specialistů, kteří mají dlouholeté zkušenosti v oblasti kybernetické bezpečnosti. Naše služby zahrnují detailní hodnocení vašich systémů, identifikaci kritických zranitelností a návrh účinných opatření ke zmírnění rizik.
Společně zajistíme, že vaše organizace bude chráněna před kybernetickými hrozbami a připravená splnit veškeré požadavky směrnice NIS2. Nechte tuto úlohu na nás a zaměřte se na to, co umíte nejlépe – rozvoj vašeho podnikání.